
23 Android แอปฯ ในสโตร์เปิดเผยข้อมูลผู้ใช้กว่า 100 ล้านบัญชี

นักวิจัยด้านความปลอดภัยจาก Check Point ให้ข้อมูลกรณีแอปพลิเคชัน Android จำนวนมากที่ปล่อยให้ข้อมูลผู้ใช้รั่วไหลกว่า 100 ล้านบัญชี โดยสาเหตุอาจเกิดจากการตั้งค่าที่ผิดพลาด จนทำให้ตกเป็นเป้าของแฮกเกอร์ หรือผู้พัฒนาแอปพลิเคชัน Android เหล่านั้นไม่ปฏิบัติตาม best-practices ในการตั้งค่าและการนำไปใช้งานร่วมกับบริการ third-party cloud ของแอปพลิเคชัน จึงทำให้ข้อมูลส่วนตัวของผู้ใช้งานและทรัพยากรแอปพลิเคชัน เช่น การอัปเดตและที่เก็บข้อมูล ฯลฯ มีความเสี่ยงที่จะรั่วไหล ซึ่งมีตัวอย่างแอปพลิเคชันที่เกิดปัญหานี้ ได้แก่ Astro Guru, iFax, Logo Maker, Screen Recorder และ T’Leva เป็นต้น
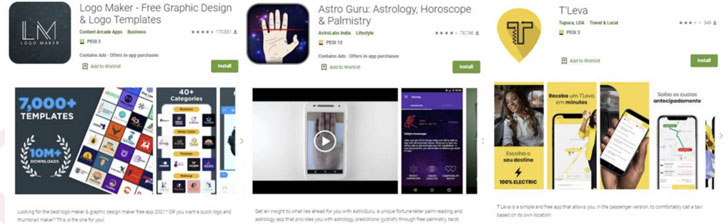
ภาพ: ตัวอย่างแอปพลิเคชันที่พบข้อบกพร่องในการตั้งค่า เสี่ยงทำให้ข้อมูลผู้ใช้งานรั่วไหล
จากการตรวจสอบเพิ่มเติมของนักวิจัยฯ กล่าวอีกว่า ยังมีการตั้งค่าที่ไม่ถูกต้องของ real-time database ทำให้สามารถเข้าถึงข้อมูลของผู้ใช้งานได้ทั้งหมด เช่น แอปพลิเคชัน delivery ฟีเจอร์ข้อความแชทระหว่างผู้โดยสารและคนขับหรือ rider, ชื่อสกุล, เบอร์โทรศัพท์ รวมถึงจุดหมายปลายทางและจุดรับสินค้า เป็นต้น นอกจากนี้นักวิจัยยังพบว่าผู้พัฒนาแอปพลิเคชันยังฝัง key ที่จำเป็นเพื่อใช้ในการส่ง push notification ในแอปฯ ทำให้ผู้ไม่ประสงค์ดีสามารถส่ง notification หลอกไปยังผู้ใช้งานทุกคนในนามผู้พัฒนาทำได้ง่ายขึ้น หรือหลอกผู้ใช้งานให้คลิกลิงก์ไปยัง phishing page และกลายเป็นจุดเริ่มต้นของภัยคุกคามที่ซับซ้อนมากยิ่งขึ้น
ที่มา: https://thehackernews.com/2021/05/these-23-android-apps-expose-over.html