นักวิจัย Google พบรูปแบบโจมตีใหม่ของ Rowhammer

ทีมวิจัยด้านความปลอดภัยของ Google ได้ออกมาแสดงช่องโหว่ Rowhammer ในอีกรูปแบบหนึ่งที่พุ่งเป้าไปที่ DRAM chip เพื่อทำการ bypass การป้องกันทั้งหมด ทำให้กลายเป็นภัยคุกคามสำคัญต่อความปลอดภัยในระดับ chip
ช่องโหว่ใหม่นี้ถูกเรียกในชื่อ “Half-Double” เป็นเทคนิค hammering แบบใหม่โดยใช้จุดอ่อนของแถวหน่วยความจำที่อยู่ติดกันในการเข้าถึงข้อมูลที่อยู่ในแถวถัดไป การโจมตีของ Rowhammer จะใช้การเข้าถึงแถวหน่วยความจำซ้ำ ๆ (คนโจมตี) ที่จะก่อให้เกิดการเหนี่ยวนำทางไฟฟ้ามากพอจะเหนี่ยวนำให้เปลี่ยน bit ที่เก็บไว้ในแถวถัดไป (ของเหยื่อ) ทำให้ code ที่ไม่น่าเชื่อถือต่าง ๆ สามารถหลบเลี่ยง sandbox และทำให้สามารถเข้าควบคุมระบบได้
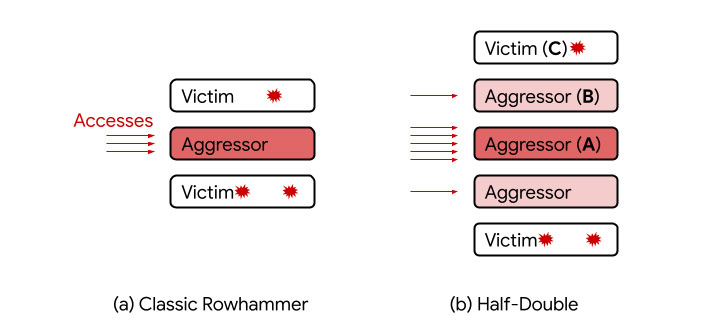
ภาพ: เทคนิคการโจมตี Half-Double
การโจมตีนี้เกิดขึ้นได้จากความก้าวหน้าทางเทคโนโลยีของ DRAM ที่ทำให้เซลล์หน่วยความจำของ DRAM มีขนาดเล็กลงและอยู่ชิดกันมากขึ้น จากลักษณะทางกายภาพนี้เองทำให้ยากในการป้องกันการตอบโต้ทางไฟฟ้าระหว่างเซลล์ การเข้าถึงเซลล์หนึ่งในหน่วยความจำอาจไปรบกวนเซลล์ที่อยู่ใกล้เคียงทำให้ประจุรั่วไหลเข้าหรือออกจากเซลล์หน่วยความจำ
แม้จะมีวิธีที่เรียกว่า Target Row Refresh (TRR) ที่ใช้ตอบโต้การโจมตีดังกล่าว แต่วิธีนี้จำกัดอยู่แค่สองแถวที่อยู่ติดกับเซลล์หน่วยความจำที่โดนโจมตีเท่านั้น แถวถัดไปก็ยังคงโดนโจมตีได้ ทำการการป้องกันด้วยวิธี TRR ในการ์ด DDR4 นั้นถูกหลบเลี่ยงได้ ขณะนี้ Google กำลังทำงานร่วมกับ Joint Electron Device Engineering Council (JEDEC) หน่วยงานมาตรฐานอิสระและองค์กรการค้าด้านวิศวกรรมเซมิคอนดักเตอร์พร้อมกับพันธมิตรเพื่อระบุความเป็นไปได้สำหรับการป้องกันการโจมตีของ Rowhammer
ที่มา: https://thehackernews.com/2021/05/google-researchers-discover-new-variant.html
ข้อมูลเพิ่มเติมเกี่ยวกับ DRAM Persistent Threat: https://semiengineering.com/drams-peristent-threat-to-chip-security/