
กลุ่ม Hacktivist จาก กัมพูชา ประกาศปฏิบัติการ “OpThailand” โจมตี DDoS ประเทศไทย

ในช่วงต้นเดือน กรกฎาคม 2566 ที่ผ่านมา ศูนย์ประสานงานรักษาความมั่นคงปลอดภัยทางคอมพิวเตอร์ด้านโทรคมนาคม (TTC-CERT) พบข้อมูลจาก channel บน Telegram จำนวนหลายกลุ่มซึ่งคาดว่าเป็นกลุ่มแฮกเกอร์ประเภท Hacktivist จากประเทศกัมพูชา ได้แก่ “Anonymous Cambodia” “K0LzSec” “CYBER SKELETON” และ “NDT SEC” ได้ประกาศปฏิบัติการ “OpThailand” โดยมีวัตถุประสงค์เพื่อทำการโจมตีทางไซเบอร์กับองค์กรต่าง ๆ ในประเทศไทย เนื่องจากไม่พอใจกรณีที่ประเทศไทยสร้างวัดแห่งหนึ่งที่มีความคล้ายคลึงกับนครวัดของประเทศกัมพูชา โดยประกาศว่าจะทำการโจมตีเว็บไซต์ขององค์กรต่าง ๆ ในประเทศไทย ด้วยวิธี Distributed Denial of Service (DDoS) และใช้ SQLmap เพื่อขโมยข้อมูลขององค์กรเป้าหมายเพื่อนำมาเผยแพร่ต่อสาธารณะโดยไม่ได้รับอนุญาต โดยการโจมตีเริ่มต้นขึ้นตั้งแต่ประมาณวันที่ 29 มิ.ย.66 จนถึง ณ ปัจจุบัน
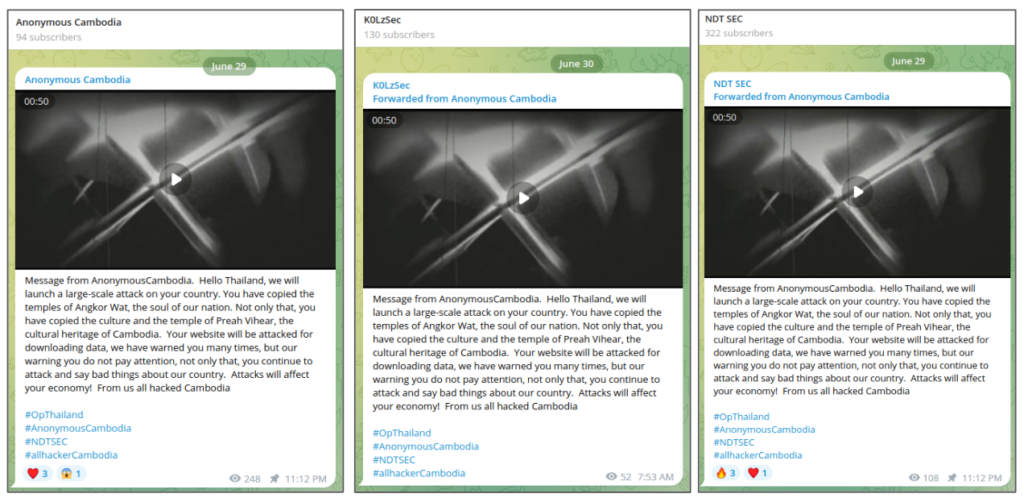
ภาพแสดงการประกาศปฏิบัติการ “OpThailand” ใน Telegram channel ของกลุ่มที่เรียกตัวเองว่า “Anonymous Cambodia”
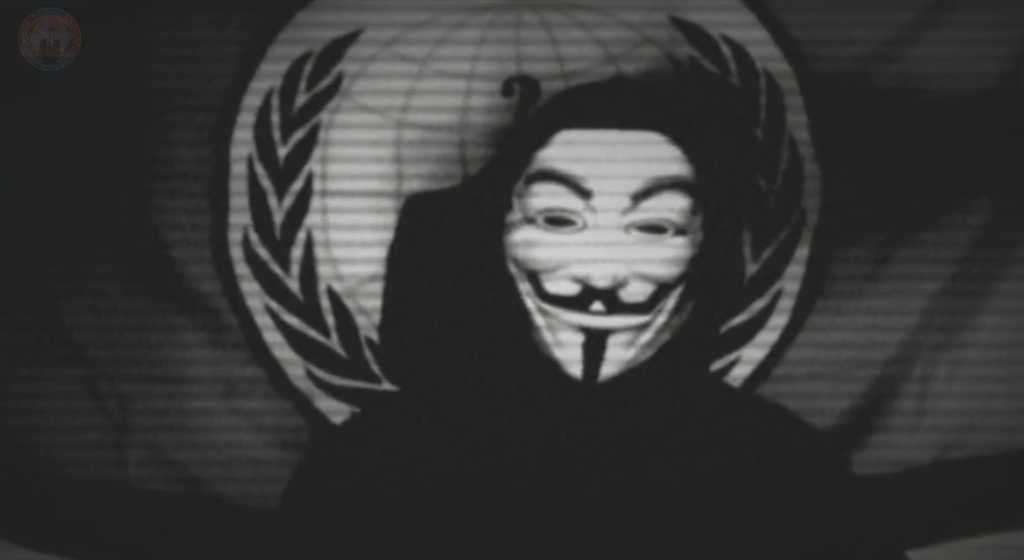
ภาพแสดง VDO ในการประกาศปฏิบัติการ “OpThailand” ใน Telegram channel ของกลุ่มที่เรียกตัวเองว่า “Anonymous Cambodia”
จากข้อมูลที่ศูนย์ TTC-CERT ตรวจพบเบื้องต้น พบว่ากลุ่มแฮกเกอร์ทำการโจมตีแบบ DDoS ต่อเว็บไซต์ขององค์กรธุรกิจหลายภาคส่วนของประเทศไทย รวมถึงเว็บไซต์บริษัทเอกชนแห่งหนึ่ง ซึ่งถูกขโมยข้อมูลออกมาเผยแพร่ โดยในขณะนี้ ศูนย์ TTC-CERT ยังไม่สามารถระบุเทคนิคการโจมตีแบบ DDoS ที่ใช้ในเชิงลึกได้
ทั้งนี้ ศูนย์ TTC-CERT พบว่าถึงแม้เว็บไซต์จะใช้บริการป้องกันการโจมตีแบบ DDoS ก็ยังคงถูกโจมตีจนเว็บไซต์บางส่วนขององค์กรไม่สามารถให้บริการได้ โดยอาจมีเหตุผลมาจากการที่ประวัติการใช้งาน DNS ของเว็บไซต์เหล่านั้นถูกบันทึกอยู่ในฐานข้อมูลเปิดและผู้โจมตีสามารถสืบค้นหาหมายเลขไอพีที่แท้จริงของเครื่องเซิร์ฟเวอร์ได้โดยง่ายดาย
ศูนย์ TTC-CERT ประกาศเพิ่มเติมว่าหากองค์กรใดทำการวิเคราะห์การถูกโจมตีแบบ DDoS ตั้งแต่ 29 มิ.ย.66 เป็นต้นไป ศูนย์ TTC-CERT ขอความร่วมมือให้ส่งข้อมูลเกี่ยวกับรูปแบบวิธีการรวมถึงหมายเลขไอพีต้นทางที่คาดว่าเป็นหมายเลขไอพี ที่ใช้ในการโจมตีดังกล่าว หรือ traffic log ที่เกี่ยวข้องในครั้งนี้ ให้กับศูนย์ TTC-CERT ผ่านช่องทางอีเมลที่ [email protected] เพื่อนำมาใช้เป็นข้อมูลในการแจ้งเตือนและป้องกันการถูกโจมตีให้กับองค์กรอื่น ๆ ต่อไป
ที่มา: TTC-CERT, แจ้งเตือนกรณีตรวจพบการโจมตีด้วยวิธีการ DDoS โดยมีเป้าหมายเป็นองค์กรในหลายภาคส่วนของประเทศไทย , blognone